Pasos para configurar la autenticación de doble factor

La autenticación de doble factor, conocida comúnmente como 2FA (Two-Factor Authentication), es una medida de seguridad que añade una capa adicional de protección a las cuentas digitales. Mientras que el método tradicional depende únicamente de una contraseña, el 2FA requiere que el usuario proporcione dos formas distintas de verificación para comprobar su identidad. El objetivo es evitar que alguien acceda a una cuenta personal aunque haya logrado obtener la contraseña, ya que el segundo factor es un elemento que solo el propietario legítimo posee o controla en tiempo real.
Este proceso es fundamental en entornos donde se maneja información sensible, ya que mitiga los riesgos derivados de contraseñas débiles, filtraciones de datos o ataques de suplantación. El alcance de este artículo es proporcionar una guía general sobre los pasos necesarios para implementar este sistema en cualquier servicio que lo soporte, independientemente de la plataforma o el dispositivo utilizado.
Conceptos previos y elección del método
Antes de iniciar la configuración, es necesario elegir el segundo factor de autenticación. Existen diversas opciones, cada una con distintos niveles de seguridad y conveniencia:
- Aplicaciones de autenticación: Programas que generan códigos temporales y numéricos (estándar TOTP) que cambian cada 30 segundos. Son considerados más seguros que los mensajes de texto.
- Mensajes SMS o correo electrónico: El sistema envía un código único al teléfono o email del usuario. Es la opción más sencilla, aunque es más vulnerable a interceptaciones.
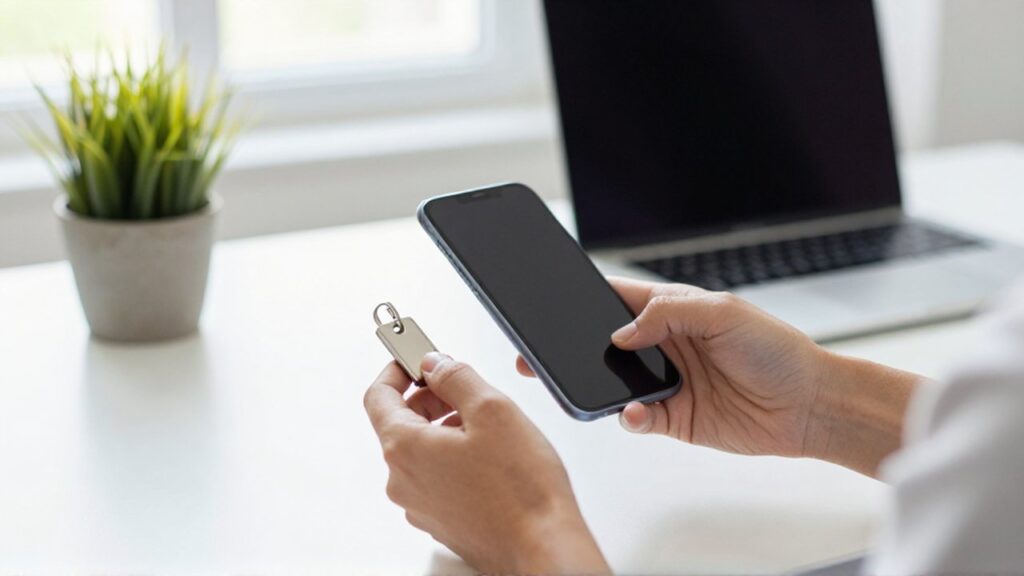
- Llaves de seguridad físicas: Dispositivos USB o NFC que deben conectarse físicamente al equipo o acercarse al móvil para validar la identidad. Es el método más robusto.
- Notificaciones push: El servicio envía una alerta al dispositivo móvilregistered donde el usuario solo debe pulsar un botón de "Aceptar" o "Sí, soy yo".
Pasos generales para la configuración
Aunque la interfaz varía según el software, el proceso de activación de la autenticación de doble factor sigue generalmente este flujo de trabajo:
- Acceder a la gestión de la cuenta: Iniciar sesión en la aplicación o sitio web y dirigirse a la sección de "Ajustes", "Configuración" o "Mi Cuenta".
- Localizar el apartado de seguridad: Buscar la pestaña denominada "Seguridad", "Privacidad" o "Inicio de sesión", donde se encuentran las opciones de protección de la cuenta.
- Seleccionar la autenticación de doble factor: Hacer clic en la opción de activar 2FA o "Verificación en dos pasos".
- Elegir el método de verificación: Seleccionar entre las opciones disponibles (App, SMS, Email o Llave física).
- Vincular el factor de seguridad:
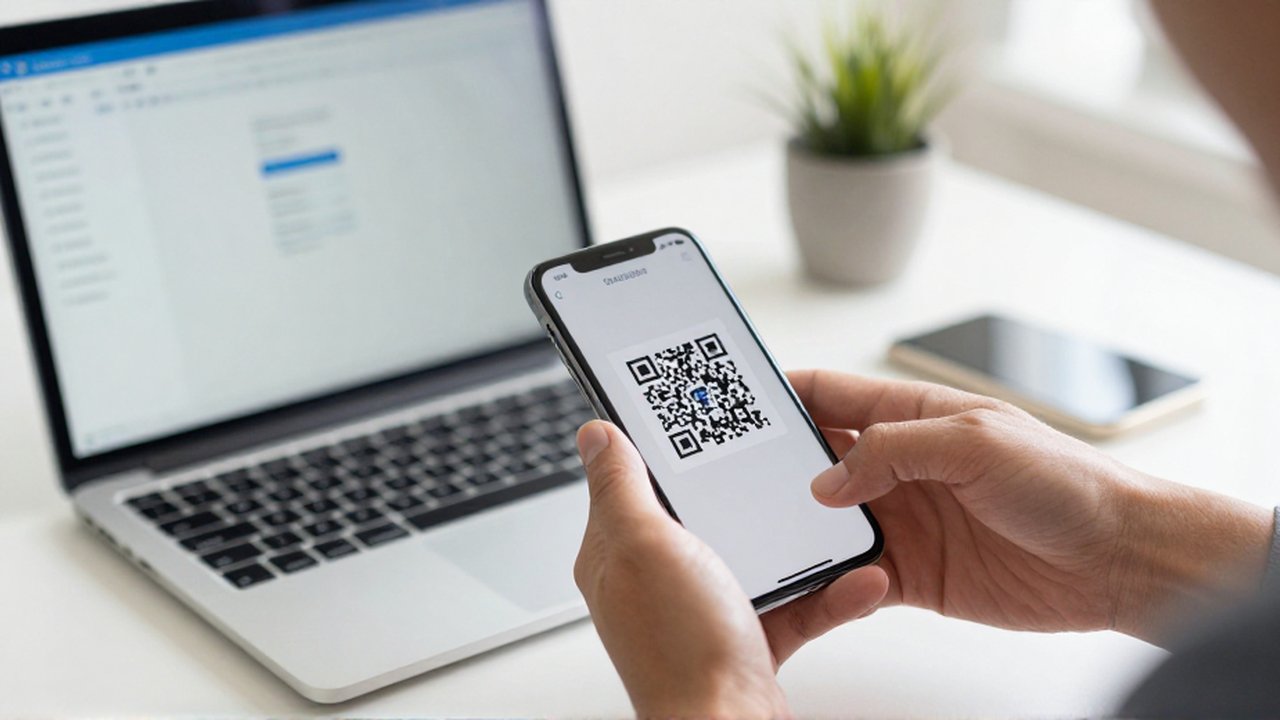
- Si se usa una App: Escanear el código QR que aparece en pantalla con la aplicación de autenticación instalada en el móvil.
- Si se usa SMS/Email: Introducir el número de teléfono o la dirección de correo electrónico correspondiente.
- Validar la activación: El sistema solicitará introducir el primer código generado o recibido para confirmar que la vinculación es correcta.
- Guardar los códigos de respaldo: El servicio proporcionará una lista de códigos estáticos de un solo uso. Estos deben guardarse en un lugar seguro, ya que son la única forma de recuperar la cuenta si se pierde el dispositivo de autenticación.
Gestión y mantenimiento del segundo factor
Configurar el sistema es solo el primer paso; el mantenimiento es crucial para no perder el acceso a la cuenta.
Cuando se cambia de dispositivo móvil, es indispensable desactivar la 2FA en el dispositivo antiguo y configurarla en el nuevo antes de borrar la información del primero. Si el dispositivo se pierde o se daña, el usuario deberá recurrir a los códigos de respaldo guardados previamente o iniciar el proceso de recuperación de identidad proporcionado por la plataforma.
Asimismo, es recomendable revisar periódicamente que los métodos de contacto (teléfono y correo) estén actualizados, evitando que un cambio de número telefónico bloquee el acceso a la cuenta.
Preguntas frecuentes sobre la autenticación de doble factor
¿Qué sucede si pierdo el teléfono con la aplicación de autenticación?
Si se cuenta con los códigos de respaldo generados durante la configuración, se pueden usar para entrar en la cuenta y desactivar el antiguo dispositivo para vincular uno nuevo. Sin estos códigos, se deberá contactar con el soporte técnico del servicio para validar la identidad mediante otros medios.
¿La autenticación de doble factor ralentiza el acceso a mis cuentas?
Añade un paso adicional al inicio de sesión, lo que implica unos segundos más de tiempo. Sin embargo, muchos servicios permiten marcar el dispositivo actual como "confiable", eliminando la necesidad de introducir el segundo factor en ese equipo específico durante un tiempo determinado.
¿Es el SMS la opción más segura?
No, ya que los mensajes de texto pueden ser interceptados mediante técnicas de duplicación de tarjeta SIM (SIM swapping). Las aplicaciones de autenticación y las llaves físicas ofrecen una seguridad significativamente mayor al no depender de la red de telefonía móvil.
Deja una respuesta
Entradas relacionadas