Guía para implementar protocolos de seguridad en redes Wi-Fi
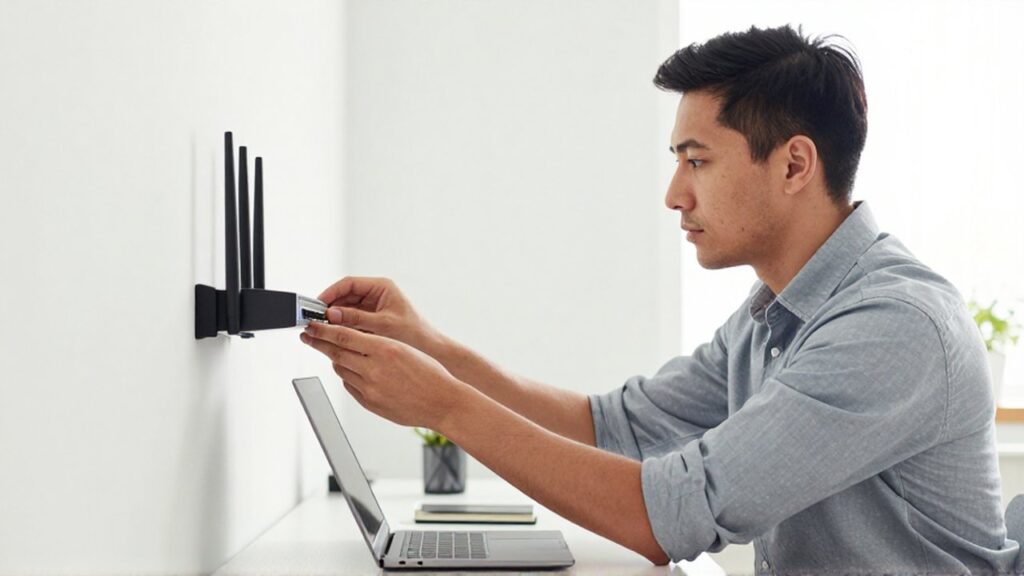
Una red Wi-Fi permite la conectividad inalámbrica de diversos dispositivos, pero debido a que la información viaja a través de ondas de radio, es susceptible de ser interceptada si no se aplican las medidas de protección adecuadas. Implementar protocolos de seguridad consiste en configurar el router y los dispositivos conectados para cifrar los datos y restringir el acceso a personas no autorizadas.
El objetivo de esta guía es explicar los conceptos fundamentales de los protocolos de seguridad inalámbrica, cómo seleccionarlos y qué pasos generales seguir para asegurar una red doméstica o de oficina pequeña. El alcance se centra en la configuración de estándares de cifrado y la gestión de accesos, proporcionando una base sólida para mantener la privacidad de la información que transcurre por la red.
Tipos de protocolos de cifrado inalámbrico
El cifrado es la herramienta principal que evita que un tercero pueda leer los datos transmitidos entre un dispositivo y el router. A lo largo del tiempo, se han desarrollado diferentes estándares para mejorar la resistencia contra ataques.
El primer estándar relevante fue el WEP (Wired Equivalent Privacy). Actualmente se considera obsoleto y altamente inseguro, ya que sus claves son fáciles de descifrar en poco tiempo. No se recomienda su uso en ninguna circunstancia.
Posteriormente apareció el estándar WPA (Wi-Fi Protected Access), diseñado como una solución temporal para corregir las fallas del WEP. Introdujo el concepto de claves dinámicas, lo que dificultaba la interceptación de datos.
El siguiente avance fue el WPA2, que implementó el cifrado AES (Advanced Encryption Standard). Este protocolo se convirtió en la norma global debido a su robustez y eficiencia. Aunque sigue siendo seguro para la mayoría de los usuarios, es la base sobre la cual se construyeron las mejoras actuales.
El estándar más reciente es el WPA3. Este protocolo introduce mejoras significativas en el proceso de autenticación y protección contra ataques de fuerza bruta (intentos repetidos de adivinar la contraseña). Además, proporciona un cifrado más fuerte incluso si se utiliza una contraseña débil, haciendo la red mucho más resistente a la intrusión.
Pasos para configurar la seguridad del router
Para implementar estos protocolos, es necesario acceder al panel de administración del router, generalmente a través de un navegador web ingresando la dirección IP del dispositivo. Una vez dentro, se deben ajustar los siguientes parámetros:
Cambio de las credenciales de administración. La mayoría de los routers vienen con un usuario y contraseña por defecto (como "admin/admin"). Cambiar esto es fundamental, ya que quien acceda al router puede modificar cualquier protocolo de seguridad.
Selección del modo de seguridad. En la sección de configuración inalámbrica, se debe elegir el protocolo más avanzado soportado tanto por el router como por los dispositivos conectados. La jerarquía de preferencia debe ser: WPA3 > WPA2-AES > WPA.
Creación de una contraseña robusta. La clave de la red Wi-Fi debe evitar patrones predecibles, palabras comunes o datos personales. Una combinación de letras mayúsculas, minúsculas, números y símbolos aumenta la dificultad para cualquier intento de acceso no autorizado.
Desactivación del WPS (Wi-Fi Protected Setup). El WPS es una función diseñada para conectar dispositivos rápidamente mediante un botón o un PIN. Sin embargo, este mecanismo suele presentar vulnerabilidades que permiten a atacantes externos entrar en la red saltándose la contraseña principal. Desactivarlo es una medida de seguridad recomendada.
Medidas complementarias de protección
Además del cifrado, existen otras configuraciones que refuerzan la integridad de la red y limitan la superficie de ataque.
El filtrado de direcciones MAC permite crear una lista blanca de dispositivos autorizados. Cada tarjeta de red tiene un identificador único llamado MAC; al configurar el router para aceptar solo estas direcciones, se impide que dispositivos desconocidos se conecten, incluso si conocen la contraseña.
La creación de una red de invitados es una estrategia útil para separar el tráfico. En lugar de dar la contraseña principal a las visitas, se crea una subred independiente. Esto evita que los invitados tengan acceso a los archivos compartidos, impresoras o configuraciones internas de la red principal.
El cambio del nombre de la red (SSID) ayuda a ocultar la identidad del router. Evitar nombres que incluyan el modelo del dispositivo o el nombre del propietario impide que un intruso identifique fácilmente la marca del equipo o el objetivo del ataque.
Preguntas frecuentes sobre seguridad inalámbrica

¿Es posible que un dispositivo antiguo no se conecte si uso WPA3?
Sí. Los dispositivos más viejos pueden no ser compatibles con los protocolos más recientes. En esos casos, el router suele ofrecer un modo mixto (WPA2/WPA3) que permite la conexión de ambos tipos de dispositivos manteniendo el mayor nivel de seguridad posible para cada uno.
¿Cifrar la red es suficiente para proteger mis datos?
El cifrado protege la transmisión de datos entre el dispositivo y el router. Sin embargo, la seguridad integral depende también de que el usuario utilice software actualizado y evite navegar por sitios no seguros, ya que el protocolo Wi-Fi no protege contra malware o phishing una vez que la conexión ya está establecida.
Deja una respuesta
Entradas relacionadas